Agencias de Estados Unidos alertan sobre vulnerabilidades en equipos industriales de Siemens
Autoridades estadounidenses han emitido alertas críticas ante intentos de intrusión informática dirigidos a dispositivos de control industrial fabricados por Siemens.
Diversas agencias de seguridad cibernética del Gobierno de Estados Unidos han emitido una advertencia urgente tras detectar intentos de piratas informáticos para acceder a dispositivos de control industrial de la marca Siemens. Estos equipos, utilizados ampliamente en el sector energético y de infraestructura crítica, presentan vulnerabilidades que podrían ser explotadas para comprometer la operatividad de sistemas automatizados esenciales. La alerta subraya la necesidad de que las empresas que operan con esta tecnología implementen parches de seguridad de manera inmediata para evitar incidentes que afecten la continuidad de servicios básicos.
Aunque la advertencia se centra en el territorio estadounidense, la interconexión de las cadenas de suministro industriales a nivel global implica que las empresas mexicanas que utilizan tecnología de Siemens deben mantenerse en alerta. Especialistas en ciberseguridad han señalado que los ataques buscan obtener control remoto sobre los controladores lógicos programables, los cuales gestionan procesos en plantas de manufactura y redes de distribución de energía eléctrica. Ante este panorama, es fundamental que los responsables de tecnología en el país revisen sus protocolos de defensa digital y aseguren que sus redes estén protegidas contra intrusiones externas.
En el contexto nacional, instituciones como la Secretaría de Energía y la Comisión Federal de Electricidad mantienen un monitoreo constante sobre la infraestructura crítica del país ante posibles amenazas cibernéticas. La seguridad de los sistemas operativos industriales es una prioridad para prevenir interrupciones en el suministro eléctrico o en procesos de refinación de PEMEX. Los expertos sugieren que las organizaciones realicen auditorías técnicas para identificar posibles debilidades en sus configuraciones actuales y sigan las recomendaciones emitidas por los fabricantes para mitigar cualquier riesgo de acceso no autorizado.
La creciente sofisticación de los grupos de ciberdelincuencia ha puesto bajo presión a las dependencias gubernamentales y al sector privado para fortalecer la resiliencia de sus redes. Las autoridades federales han reiterado el llamado a la cooperación entre los sectores público y privado para compartir información sobre amenazas y mejorar las capacidades de respuesta ante ataques dirigidos a infraestructuras estratégicas. Por su parte, la empresa fabricante ha comenzado a colaborar estrechamente con las agencias de inteligencia para desarrollar actualizaciones de software que blindan estos dispositivos contra las tácticas observadas recientemente.
Más de México
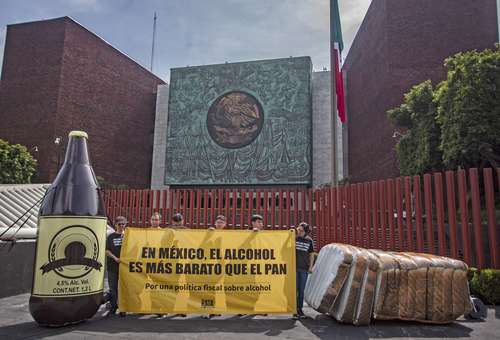
Proponen aumentar impuestos a bebidas alcohólicas por costos en salud pública
Organizaciones civiles y especialistas instan al Congreso a elevar el gravamen sobre el alcohol para mitigar el impacto presupuestario en el sistema de salud mexicano.
Joven sobrevive tras gastrectomía total por enfermedad rara en México
Un joven mexicano enfrenta un complejo proceso de recuperación tras someterse a una gastrectomía total, limitando su alimentación exclusivamente a líquidos.
Aumenta la invasión de vehículos en pasos peatonales de ciudades mexicanas
La ocupación de infraestructura peatonal por parte de automovilistas se ha convertido en un problema crítico de seguridad vial y movilidad urbana en diversas zonas metropolitanas del país.